

Spis treści
Dlaczego opisujemy nasze zabezpieczenia cybernetyczne w bankowości wyłącznie w sposób ogólny?
Zanim zaczniemy wyjaśniać, w jaki sposób radzimy sobie z zagrożeniami dla cyberbezpieczeństwa w naszych produktach, chcielibyśmy podkreślić jedną rzecz: większość z nich omówimy w sposób ogólny, nie wspominając o konkretnych narzędziach i technologiach. Dlaczego?
Gdybyśmy zagłębiali się w szczegóły środków bezpieczeństwa stosowanych w bankowości cyfrowej, cyberprzestępcy mogliby wykorzystać te informacje na swoją korzyść. Naszym priorytetem są klienci i bezpieczeństwo danych, dlatego nie będziemy omawiać żadnych konkretnych technologii. Szczegóły dotyczące naszych środków cyberbezpieczeństwa stanowią własność intelektualną firmy Ailleron i są udostępniane wyłącznie na prośbę działów bezpieczeństwa banków.
Jak podchodzimy do kwestii cyberbezpieczeństwa w sektorze bankowym?
Na początek musimy określić potencjalne wektory cyberataków w narzędziach komunikacyjnych, takich jak LiveBank. Jest to ściśle związane z trzema podmiotami uczestniczącymi w takiej komunikacji:
- Klienci banku – osoby fizyczne korzystające z usług bankowości internetowej i mobilnej.
- Banki – instytucje świadczące usługi finansowe.
- Dostawca narzędzi komunikacyjnych – w tym przypadku firma Ailleron, dostawca rozwiązania LiveBank.
Mając to na uwadze, możemy przyjrzeć się każdej z tych grup z osobna i omówić, w jaki sposób my (lub banki, ponieważ niektóre działania, takie jak edukacja klientów bankowych, należą do zadań banków, a nie dostawców narzędzi komunikacyjnych) zapewniamy cyberbezpieczeństwo w różnych sytuacjach bankowych w oparciu o potencjalne wektory ataku.
Poglądy klientów na temat bezpieczeństwa bankowości internetowej: wytyczne dotyczące bezpiecznego korzystania z usług
Jeśli chodzi o klientów i kanały cyfrowe w bankowości, edukacja jest kluczem do zapewnienia cyberbezpieczeństwa w tym sektorze. Niestety oznacza to również, że jest to obszar, w którym najwięcej zależy od klientów banków i samych banków. Jednak jako dostawcy narzędzi komunikacyjnych możemy również wprowadzić pewne dodatkowe środki (np. uwierzytelnianie dwuskładnikowe), które wzmocnią cyberbezpieczeństwo, ale i tak najwięcej zależy od samych klientów.
Co należy zrobić, aby zabezpieczyć bank z punktu widzenia klienta? Czego należy nauczyć klienta?
- Korzystanie z bezpiecznego środowiska – należy poinformować klienta o ryzyku związanym z korzystaniem z niezabezpieczonych połączeń internetowych oraz ujawnianiem poufnych informacji w miejscach, gdzie mogą je zobaczyć inne osoby. To samo dotyczy komunikacji ustnej, np. rozmów telefonicznych z pracownikami działu obsługi klienta.
- Uwierzytelnianie wieloskładnikowe – choć nasza platforma umożliwia uwierzytelnianie wieloskładnikowe, należy przekonać (lub zmusić) klienta do korzystania z tej funkcji w celu zapewnienia dodatkowego bezpieczeństwa.
- Linki i załączniki – niezwykle ważne jest wyjaśnienie zagrożeń związanych z klikaniem linków lub otwieraniem załączników pochodzących z nieznanych źródeł.
- Oficjalne strony internetowe – wreszcie należy zwiększać świadomość na temat korzystania z oficjalnych stron internetowych podczas korzystania z usług bankowych, ponieważ cyberprzestępcy często próbują podszywać się pod strony internetowe banków.
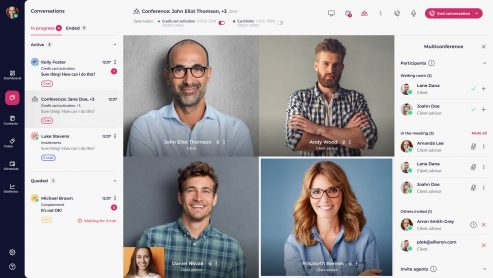
LiveBank ułatwia komunikację z potencjalnymi i obecnymi klientami banku, kładąc nacisk na bezpieczeństwo danych. Po podpisaniu umowy o świadczenie usług właścicielem danych jest bank, a my przetwarzamy je na jego zlecenie. Aby spełnić wysokie standardy cyberbezpieczeństwa w sektorze bankowym, stosujemy następujące rozwiązania:
- Ograniczenia połączenia internetowego – konfiguracja naszego systemu pozwala ograniczyć dostęp do kanałów komunikacyjnych do konkretnych regionów, w których działa Twój bank. W ten sposób możesz zablokować ruch z potencjalnie niebezpiecznych regionów.
- Przetwarzanie danych w UE – LiveBank przetwarza dane w UE, co oznacza, że musimy przestrzegać wysokich standardów bezpieczeństwa danych. Większość naszych centrów danych znajduje się w Polsce.
- Zamazywanie treści – użytkownicy mogą zamazywać poufne treści w serwisach bankowości wideo, aby zapobiec ich nieuprawnionemu przeglądaniu.
- Integracja z systemem bankowym – integrujemy się z systemem banku w celu przekazywania informacji kontekstowych do LiveBank, zapewniając bezpieczeństwo danych podczas interakcji.
- Mechanizm przechowywania danych – LiveBank stosuje automatyczne mechanizmy przechowywania danych dostosowane do tematyki spotkania, ograniczając ilość przechowywanych informacji w celu zwiększenia bezpieczeństwa w sektorze bankowym.
- eKYC – oferujemy bezpieczne, zdalne rozwiązania eKYC oraz integrację z aplikacją mObywatel.
- Skanowanie plików – pliki przesyłane w ramach wymiany danych między doradcami bankowymi a klientami banku są skanowane za pomocą oprogramowania antywirusowego w celu zapobiegania infekcjom.
- Zdalne podpisywanie dokumentów – umożliwiamy zdalne podpisywanie dokumentów dzięki integracji z systemami podpisu elektronicznego, dzięki czemu cały proces odbywa się w ramach jednej aplikacji.
- Kontrola dostępu – dostęp do danych klientów w systemie LiveBank jest ograniczony zgodnie z zasadą „wiedzy niezbędnej” oraz kontrolą dostępu opartą na rolach (RBAC). Zarządzają tym administratorzy systemowi banku.
- Dostępność 24 godziny na dobę, 7 dni w tygodniu – nasze kanały komunikacji działają przez całą dobę, dzięki czemu klienci mogą uzyskać pomoc w każdej chwili.
Perspektywa bankowa w zakresie bezpieczeństwa bankowości cyfrowej: wdrażanie rozwiązań z zakresu cyberbezpieczeństwa we współpracy z firmą Ailleron
Kiedy banki decydują się na wdrożenie platform angażujących klientów, takich jak LiveBank, zaczynają od określenia konkretnych wymagań dotyczących cyberbezpieczeństwa. Wymagania te opierają się zazwyczaj na wewnętrznych i prawnych regulacjach oraz mechanizmach (np. pochodzących z Komisji Nadzoru Finansowego lub norm ISO). Firma Ailleron zajmuje się spełnianiem takich wymagań od 2013 roku, kiedy to po raz pierwszy wdrożyliśmy LiveBank w mBanku. To doświadczenie pozwoliło nam dostosować się do nowych metod ataków i zaprojektować skuteczne mechanizmy obronne.
Pierwszą linią zabezpieczeń naszej bankowości internetowej są regularne testy penetracyjne przeprowadzane przez firmę Ailleron… oraz przez naszych klientów. Każdy bank przeprowadza po zakupie audyt bezpieczeństwa systemów Ailleron i LiveBank, którego częścią są właśnie testy penetracyjne, co pozwala nam nieustannie udoskonalać nasze środki cyberbezpieczeństwa.
Do kluczowych obszarów, które poddaliśmy analizie, oraz wdrożonych przez nas rozwiązań należą:
Bezpieczeństwo w miejscu pracy
- Przestrzegamy rygorystycznych zasad i procedur dotyczących przetwarzania danych klientów, w tym reagowania na incydenty. Wytyczne te są zgodne z normami takimi jak ISO 27001.
- Dbamy o to, by nasi pracownicy przechodzili odpowiednie szkolenia, a ich kompetencje były potwierdzane certyfikatami.
- Planowanie ciągłości działania (BCP) zapewnia odporność organizacji w sytuacjach krytycznych.
- Ograniczamy dostęp do wspólnych zasobów w ramach organizacji do określonych zespołów i monitorujemy działania pracowników.
- Strategie zapobiegania utracie danych (DLP) zapobiegają nieuprawnionemu wyciekowi danych.
- Stacje robocze otrzymują regularne aktualizacje zabezpieczeń.
Bezpieczeństwo infrastruktury produktowej
- Dostęp do zasobów obliczeniowych regulują jasno określone procedury. Wszelkie zmiany wymagają zatwierdzenia i są rejestrowane.
- Wszyscy pracownicy mają obowiązek stosowania silnych haseł i uwierzytelniania wieloskładnikowego (MFA).
- Środowiska produkcyjne (wykorzystywane do obsługi klientów) są oddzielone od środowisk programistycznych i testowych.
- Oferujemy rozwiązanie z jednym dzierżawcą dla różnych klientów, co zapewnia lepszą separację danych i większe bezpieczeństwo.
- Infrastruktura jako kod (IaC) minimalizuje ryzyko niepożądanych zmian w infrastrukturze.
- Wewnętrzna separacja sieci ogranicza dostęp do publicznie dostępnych zasobów niezbędnych do obsługi klientów banku.
- Dostęp pracowników do aplikacji zaplecza jest ograniczony do sieci bankowej, co minimalizuje narażenie na zagrożenia płynące z publicznej sieci internetowej.
Bezpieczeństwo aplikacji
- Dane klientów są traktowane jako dane wrażliwe i podlegają rygorystycznym środkom kontroli dostępu.
- Pracownicy banku pełnią funkcje, które ograniczają ich dostęp do danych klientów.
- Logi dostępu są regularnie sprawdzane i aktualizowane w celu ograniczenia ryzyka wycieku danych.
- Pracownicy banku mogą uzyskać dostęp do systemu zaplecza wyłącznie za pośrednictwem wewnętrznej sieci banku, co ma na celu zapobieganie atakom typu „man-in-the-middle” (MITM).
- Nasze aplikacje są regularnie poddawane testom penetracyjnym zgodnie z wymogami sektora bankowego, co pozwala na ciągłe ulepszanie zabezpieczeń.
- Dzienniki aplikacji są anonimizowane i szyfrowane w celu zapobiegania naruszeniom bezpieczeństwa danych osobowych.
Perspektywa dostawcy: Zaangażowanie firmy Ailleron w zapewnienie cyberbezpieczeństwa w sektorze bankowym
Jako dostawca produktów cyfrowych dla sektora finansowego bardzo poważnie podchodzimy do kwestii bezpieczeństwa danych w bankowości cyfrowej, spełniając zarówno wymagania banku, jak i normy regulacyjne. Jakie praktyki stosujemy?
- Wykwalifikowany personel – nasi pracownicy posiadają niezbędne kwalifikacje i doświadczenie w zakresie dostarczania rozwiązań finansowych, co ułatwia skuteczną komunikację z bankami.
- Ustalone zasady zarządzania – oddzielamy środowiska programistyczne od środowisk klienckich, kierując się zasadami „bezpieczeństwa od samego początku”.
- Bezpieczny cykl życia oprogramowania (SDLC) — nasze procesy CI/CD obejmują testy wydajnościowe, testy integracyjne, skanowanie artefaktów oraz statyczną analizę kodu.
- Wsparcie po wdrożeniu – po zakończeniu wdrożenia zapewniamy szybką obsługę posprzedażową, w tym zarządzanie incydentami, zgodnie z wcześniej ustalonymi procedurami.
- Umowy o wysokim poziomie usług (SLA) – zapewniamy wysoką dostępność dzięki narzędziom monitorującym oraz rozwiązaniom i usługom bankowym opartym na chmurze.
- Elastyczna integracja – integrujemy się z różnymi systemami bankowymi (np. CRM), aby zwiększyć bezpieczeństwo kontaktów z klientami.
- Odzyskiwanie po awarii (DR) i wysoka dostępność (HA) — zapewniamy dodatkową dostępność i kopie zapasowe w wielu regionach w zależności od stopnia krytyczności usługi.
Środki bezpieczeństwa w bankowości cyfrowej – podsumowanie
W niniejszym artykule omówiono jedynie niewielką część środków zapewniających cyberbezpieczeństwo naszej platformy bankowej. W ten sposób dbamy o bezpieczeństwo danych klientów banku oraz o ochronę samych banków i firmy Ailleron. Cyberbezpieczeństwo, jako dziedzina o wieloaspektowym charakterze, wymaga dogłębnego zrozumienia i uwzględnienia potrzeb sektora finansowego na wielu poziomach – i właśnie tym zajmujemy się na co dzień, aby zapewnić bezpieczeństwo naszych rozwiązań.
Możesz również przeczytać: Bezpieczeństwo cyfrowe i zaufanie: budowanie zaufania do usług bankowości internetowej